A temporada de verão está a todo vapor, mas os setores não hoteleiros e de hospitalidade enfrentam uma turbulência regulatória que ameaça eliminar as receitas das taxas de cancelamento. A repressão final às transações digitais no turismo — uma evolução direta da diretiva europeia PSD2 e da futura PSD3/PSR — já é uma realidade.
A partir deste outono, os antigos métodos manuais de pré-autorização, ou pior, o hábito de digitar os dados do cartão de crédito do hóspede em um pedaço de papel (ou em um sistema de gerenciamento desprotegido), não serão mais aceitos para transações nem terão proteção legal.
Se você administra um hotel, pousada ou imóvel para aluguel de temporada e não cumprir as normas imediatamente, corre o risco de perder os fundos referentes a depósitos e reservas não comparecidas feitas em agosto, setembro e meses seguintes. Aqui está um guia prático para garantir seu fluxo de caixa.
O que muda agora no seu caixa registradora?
Índice de tópicos
Terminais POS físicos antigos e lançamentos manuais de cartões de crédito violam as regulamentações europeias (SCA/PSD2). Os bancos rejeitarão tentativas manuais de estorno em caso de não comparecimento, o que acarreta o risco de perda de 100% das taxas de cancelamento tardio e depósitos.
A solução seria mudar imediatamente para a tokenização de pagamentos por meio de gateways de pagamento integrados ao PMS ou pelo envio de links de pagamento seguros.
Por que o velho "pedaço de papel" é um suicídio financeiro hoje em dia
Até ontem, muitos pequenos anfitriões e hoteleiros gerenciavam reservas diretas solicitando dados de cartão por e-mail, telefone ou por meio de portais, e depois inserindo-os manualmente no sistema de ponto de venda ( procedimento Key-in ou MOTO ).
Hoje, com a aplicação rigorosa da Autenticação Forte do Cliente (SCA) , toda transação online exige dupla autenticação do cliente (por exemplo, notificação no aplicativo do banco ou SMS).
Se você tentar cobrar uma taxa de cancelamento sem a prévia autorização expressa do hóspede, o banco dele bloqueará o pagamento . O resultado? Um quarto vazio, sem dinheiro e sem proteção legal em caso de contestação de pagamento.
As ferramentas tecnológicas a adotar imediatamente
Para evitar a perda de depósitos e proteger contra o não recebimento, é necessário digitalizar o processo de cobrança. Existem duas soluções principais:
1. Gateways de pagamento integrados ao PMS
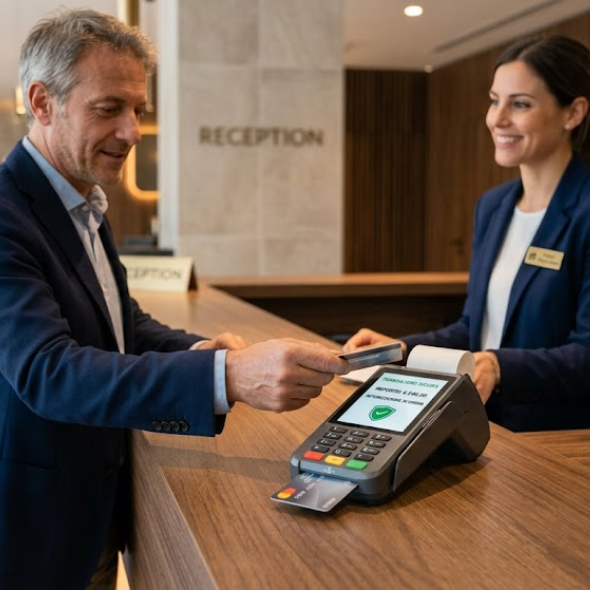
O software de gestão hoteleira (PMS) deve estar conectado a um gateway de pagamento moderno (por exemplo, Stripe, Nexi, PayPlug). Quando o hóspede faz uma reserva, o sistema não "lê" o cartão em texto simples, mas o tokeniza.
O que é tokenização? É um processo que substitui os dados sensíveis do cartão de crédito por um código criptografado exclusivo (o token). Isso permite a cobrança automática e legal de penalidades em caso de não comparecimento, sem violar as regulamentações do GDPR e da PSD2.
2. Links de pagamento seguros (Pagamento por link)
Para reservas por telefone, e-mail ou WhatsApp, nunca mais solicite os dados do seu cartão. Envie um link de pagamento . O cliente clica, é redirecionado para uma página segura do banco, insere seus dados e autoriza a transação pelo aplicativo do banco. Você recebe a confirmação instantaneamente e o pagamento é 100% garantido.
Tabela comparativa: Métodos antigos vs. soluções digitais compatíveis
| Funcionalidade / Risco | Papel em folha / PDV manual | Link de pagamento (Pagar por link) | Gateway integrado (PMS + Tokenização) |
| Conformidade com PSD2/SCA | ❌ Não (Foragido) | Sim | Sim |
| Risco de estorno | ⚠️ Muito Alto | ❌ Zero (Garantido pela SCA) | ❌ Zero (Garantido pela SCA) |
| Gestão rápida de faltas | ❌ Impossível / Bloqueado | ⚠️ Somente se pago antecipadamente | Sim, automaticamente via token. |
| Experiência de usuário | ❌ Fraco (Falta de confiança) | Bom e rápido | Excelente (Invisível para o cliente) |
| Segurança de dados (RGPD) | ❌ Sanções muito severas | Garantido pelo banco | Máximo (dados criptografados) |
3 passos para modernizar suas instalações hoje mesmo
Contate seu provedor de PMS/Channel Manager: Solicite a ativação imediata de um gateway de pagamento certificado (Stripe, Nexi, PayPal, etc.).
Atualize seus termos de cancelamento: especifique em seu site e nos e-mails de confirmação que os pagamentos e as garantias são processados por meio de canais seguros e em conformidade com a SCA (Autenticação Forte do Cliente).
Treine sua equipe: Proíba estritamente que qualquer pessoa que trabalhe na recepção anote os dados do cartão de crédito dos clientes em papel não protegido ou em mídia digital.
Lembre-se de não digitar manualmente os números do cartão no terminal de ponto de venda físico (procedimento offline) — eles deixam de estar protegidos. Se o cliente contestar a cobrança de penalidade, o banco sempre decidirá a seu favor.
Se o cartão foi tokenizado e validado no momento da reserva usando os critérios de SCA, você pode cobrar a penalidade aplicável diretamente do seu sistema de gestão. A transação é legal e incontestável.
As plataformas de pagamento cobram uma pequena porcentagem da transação (normalmente entre 1% e 2.5%). Esse valor é insignificante se comparado ao risco de perder todo o valor de uma reserva em agosto.
Os antigos métodos de débito manual deixaram de ser protegidos devido às medidas rigorosas da Europa contra as transações digitais. Para entender como funcionam os novos padrões de segurança, você pode consultar as diretrizes de transparência do Banco da Itália.
Mantenha-se à frente das tendências com as atualizações regulatórias e de marketing para o seu negócio, seja ele hoteleiro ou não.
[Assine a newsletter de Direzione Hotel] Para receber atualizações estratégicas semanais e ferramentas essenciais para o sucesso do seu negócio.